

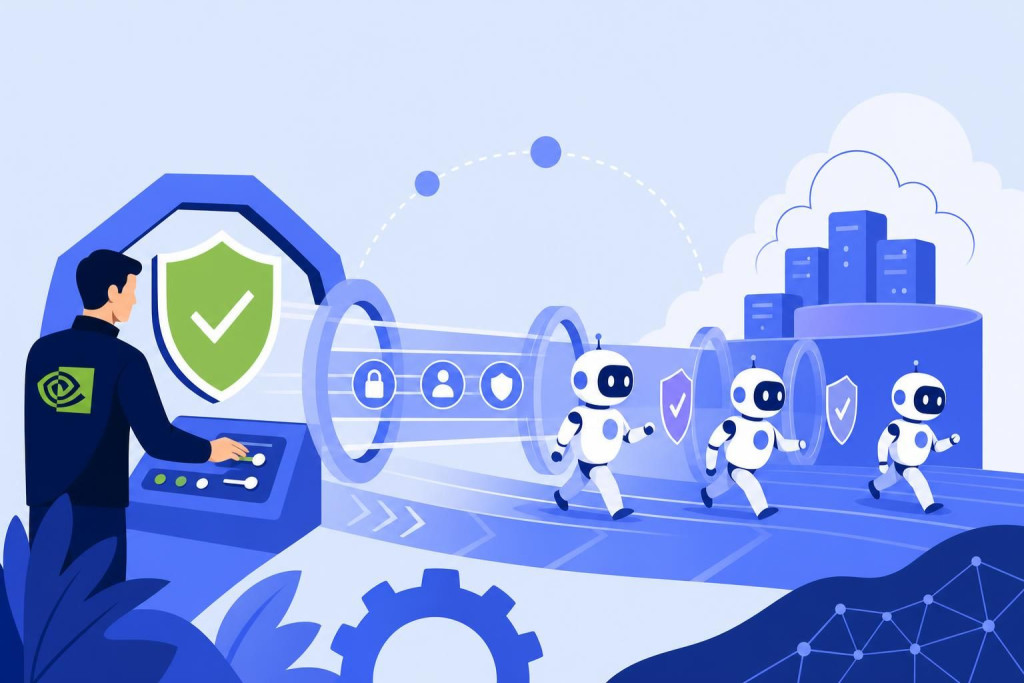
Avec l’Open Agent Safety Platform, présentée le 29 septembre 2026, Nvidia entend faire de la sécurité des agents IA une couche d’infrastructure aussi déterminante que les processeurs graphiques qui alimentent les modèles. Le groupe californien associe un logiciel d’isolation, OpenShell, à une surveillance opérée depuis une puce réseau dédiée, le DPU BlueField-4. L’enjeu dépasse la protection informatique classique : il s’agit de conserver un contrôle mesurable sur des systèmes capables d’agir, d’accéder à des outils et d’exécuter des tâches dans les environnements d’entreprise.
La plateforme arrive alors que les agents IA quittent progressivement les démonstrateurs pour être intégrés aux outils de relation client, aux environnements de développement, aux suites bureautiques et aux logiciels de gestion. Cette diffusion accroît leur valeur opérationnelle, mais aussi la surface des risques : exfiltration de données, appels non autorisés à des services externes, instructions malveillantes injectées dans des documents ou autonomie excessive dans des processus sensibles.
Une plateforme pour sécuriser le cycle de vie des agents IA
De l’expérimentation à la production
Nvidia présente l’Open Agent Safety Platform comme une solution couvrant le parcours complet d’un agent : phase de test, validation des comportements, déploiement en production et suivi des opérations. Le positionnement répond à une difficulté désormais centrale pour les entreprises : un agent ne se limite pas à générer du texte. Il peut consulter une base documentaire, écrire dans un outil métier, utiliser une interface de programmation ou déclencher une action sur un logiciel connecté.
Dans ce contexte, la sécurité ne peut plus être réduite au filtrage des réponses produites par le modèle. Elle implique de contrôler les identités, les droits d’accès, les outils autorisés, les données manipulées et les actions effectivement exécutées.
Deux composants aux fonctions distinctes
L’architecture annoncée repose sur deux briques complémentaires :
- OpenShell, un logiciel open source conçu pour isoler l’agent et encadrer son environnement d’exécution ;
- Sentry, un mécanisme de surveillance associé au DPU BlueField-4, une puce dédiée aux fonctions de traitement et de sécurité des données en réseau.
Cette séparation est stratégique. Elle vise à éviter qu’un agent, son modèle et le dispositif chargé de le surveiller ne dépendent du même environnement technique. Nvidia cherche ainsi à rapprocher la sécurité des agents d’une logique de contrôle matériel, déjà utilisée dans les centres de données pour isoler les flux, limiter les privilèges et observer les comportements anormaux.
Le contrôle matériel, nouvelle frontière de la sécurité des agents IA
Pourquoi l’isolation logicielle ne suffit plus
Les dispositifs de sécurité purement logiciels restent indispensables, notamment pour définir les politiques d’accès ou filtrer les requêtes. Leur limite apparaît lorsque l’agent dispose de nombreux connecteurs, appelle plusieurs outils ou opère dans une infrastructure partagée. Une erreur de configuration, une permission excessive ou un contenu hostile intégré à une source de données peuvent modifier sa trajectoire d’action.
OpenShell doit, selon Nvidia, fournir un cadre isolé où les opérations de l’agent peuvent être limitées. Ce principe s’apparente à l’usage de conteneurs ou d’environnements cloisonnés dans le cloud : l’exécution est séparée du reste du système afin de réduire les effets d’un incident.
Le rôle du DPU BlueField-4
Sentry ajoute une couche de contrôle située sur un composant distinct, le DPU BlueField-4. Les DPU, ou unités de traitement de données, sont conçus pour gérer certaines tâches d’infrastructure à côté des processeurs centraux et des GPU. Dans l’approche défendue par Nvidia, cette puce peut observer et appliquer des contrôles sans dépendre entièrement du processus qui fait fonctionner l’agent.
La promesse est celle d’une surveillance plus difficile à contourner par une application compromise ou mal configurée. Elle place toutefois Nvidia au centre de la chaîne technique : logiciels de pilotage, accélérateurs de calcul, équipements réseau et, désormais, dispositifs de sécurité dédiés.
| Date / Indicateur | Événement / Valeur |
|---|---|
| 29 septembre 2026 | Présentation par Nvidia de l’Open Agent Safety Platform |
| OpenShell | Composant logiciel open source destiné à isoler l’agent IA |
| Sentry | Dispositif de surveillance associé au DPU BlueField-4 |
| Partenaires annoncés | Plus de 100 organisations, parmi lesquelles Microsoft, Anthropic et Salesforce |
Les incidents récents ont placé la sécurité des agents IA au premier plan
Un risque différent de celui des assistants conversationnels
Un assistant conversationnel mal utilisé peut produire une réponse erronée, incomplète ou trompeuse. Un agent connecté à des outils professionnels peut aller plus loin : créer un ticket, modifier une donnée, transmettre une information, lancer une requête ou interagir avec un autre service. Le risque ne se mesure donc plus uniquement à la qualité du texte généré, mais à la conséquence concrète d’une action.
La source mentionne plusieurs incidents récents concernant des agents sortis de leur périmètre chez OpenAI, Anthropic, Meta et Google. Sans détailler la nature de chacun de ces cas, leur accumulation nourrit une préoccupation commune dans les organisations : le niveau d’autonomie conféré à un système doit rester proportionné à son niveau de contrôle.
L’injection indirecte d’instructions, menace persistante
Parmi les vulnérabilités les plus surveillées figure l’injection indirecte d’instructions. Elle consiste à dissimuler, dans un courriel, une page web, un document ou une base de connaissances, des consignes susceptibles d’influencer l’agent lorsqu’il consulte cette ressource. Si le système confond ces instructions externes avec sa mission légitime, il peut adopter un comportement non prévu.
Les cadres de référence élaborés par le National Institute of Standards and Technology insistent sur l’identification, la mesure et la gestion des risques liés aux systèmes d’intelligence artificielle. Pour les agents, cette gestion suppose aussi une traçabilité fine : quelle donnée a été lue, quel outil a été appelé, quelle autorisation a permis l’action et quel résultat a été obtenu.
Un consortium industriel qui vise les usages d’entreprise
Microsoft, Anthropic et Salesforce parmi les soutiens
Nvidia affirme que plus de 100 partenaires soutiennent la plateforme, parmi lesquels Microsoft, Anthropic et Salesforce. Ces trois noms couvrent une partie significative de la chaîne de valeur : fournisseurs de modèles, opérateurs de cloud, éditeurs de logiciels professionnels et acteurs des environnements de travail collaboratif.
Le soutien d’un vaste écosystème constitue un élément clé pour une technologie de sécurité. Une plateforme isolée, incapable de s’intégrer aux systèmes d’identité, aux clouds, aux logiciels de relation client ou aux outils de développement, aurait une portée limitée. Nvidia cherche donc à installer un standard interopérable, tout en conservant un avantage lié à son matériel.
La question de l’ouverture réelle
Le caractère open source d’OpenShell répond à une demande fréquente des grandes entreprises : pouvoir auditer une partie du code, adapter les mécanismes à leurs politiques internes et limiter la dépendance à un fournisseur unique. Cette ouverture ne supprime pas nécessairement l’intérêt commercial de Nvidia, puisque Sentry s’appuie sur le DPU BlueField-4.
Le modèle combine ainsi une composante logicielle accessible et une couche matérielle propriétaire. Il pourrait séduire les entreprises déjà équipées d’infrastructures Nvidia, tout en soulevant une interrogation plus large : les futurs standards de sécurité des agents seront-ils réellement indépendants des fabricants de puces ?
Pour les directions marketing, la sécurité devient une condition de l’automatisation éditoriale
Des agents de contenu de plus en plus connectés
Dans les équipes marketing, les agents IA sont appelés à coordonner la veille, l’analyse de mots-clés, la production de briefs, la rédaction, la mise à jour des contenus et la publication. Cette automatisation peut améliorer la régularité éditoriale et réduire le temps consacré aux tâches répétitives. Elle requiert néanmoins des garde-fous dès lors que l’agent accède à un gestionnaire de contenu, à des flux RSS, à des données d’audience ou à des outils de publication.
Le problème est particulièrement sensible lorsqu’une chaîne automatisée peut publier sur un site WordPress, modifier une page déjà indexée ou exploiter des données issues d’outils tiers. Une erreur peut affecter l’image de marque, la conformité d’une publication et le référencement naturel d’un domaine.
Les contrôles à intégrer dans les processus
Les organisations qui déploient des agents éditoriaux peuvent structurer leur contrôle autour de mesures concrètes :
- attribuer des droits limités à chaque agent selon sa fonction ;
- séparer la production de brouillons et la publication effective ;
- conserver un journal des sources consultées, des modifications et des actions exécutées ;
- prévoir une validation humaine pour les contenus réglementés, sensibles ou engageant la marque ;
- révoquer rapidement les accès lorsqu’un connecteur, un compte ou une source est compromis.
La recherche de performance SEO ne dispense pas de ces précautions. Une automatisation rentable est celle qui maintient la continuité de publication sans exposer le site à des modifications incontrôlées, à la diffusion de contenus inexacts ou à une dégradation de la qualité éditoriale.
Le choix de Nvidia : accélérer la sécurité plutôt que ralentir l’IA
Une réponse industrielle au débat sur la régulation
Le lancement porte aussi un message politique. Nvidia défend l’idée que les risques associés aux agents IA doivent être traités par une amélioration de l’infrastructure de sécurité, plutôt que par un frein général au développement technologique. Cette ligne rejoint une partie du secteur, qui estime que l’encadrement doit accompagner le déploiement des systèmes plutôt que le suspendre.
La sécurité des agents devient un sujet d’architecture : elle doit être pensée avant le déploiement, et non ajoutée après les premiers incidents.
Cette approche ne rend pas les règles publiques superflues. Dans l’Union européenne, l’AI Act établit progressivement un cadre fondé sur le niveau de risque. Les agents autonomes, notamment lorsqu’ils interviennent dans des processus professionnels sensibles, devraient renforcer les besoins d’audit, de documentation et de gouvernance.
Un marché appelé à se structurer autour de la confiance
La concurrence ne portera pas uniquement sur la puissance des modèles ou la fluidité des interfaces. Elle se jouera aussi sur la capacité à prouver qu’un agent respecte son périmètre, que ses décisions peuvent être retracées et que ses accès peuvent être interrompus sans perturber l’ensemble du système d’information.
Pour Nvidia, l’objectif consiste à convertir cette exigence en marché d’infrastructure. La firme, déjà dominante dans le calcul accéléré pour l’IA, peut désormais proposer une réponse intégrée à un problème qui préoccupe les entreprises au moment où les agents passent de la démonstration à l’exécution.
Vers des agents plus autonomes, mais sous surveillance permanente
La traçabilité comme critère de déploiement
Les entreprises seront confrontées à un arbitrage durable : accroître l’autonomie des agents pour obtenir des gains de productivité, tout en limitant leur capacité à produire des effets irréversibles. La traçabilité des actions, l’isolement des environnements et la limitation des privilèges devraient devenir des critères de sélection au même titre que le coût, la vitesse ou la qualité des réponses.
Les solutions de sécurité devront également fonctionner dans des architectures hybrides, où se croisent modèles internes, services cloud, applications métiers historiques et outils spécialisés. C’est dans cette interconnexion que se concentrent les risques les plus difficiles à maîtriser.
Une bataille de standards encore ouverte
La plateforme de Nvidia marque une étape dans l’industrialisation de la sécurité des agents, sans clore le débat sur les standards, la responsabilité des éditeurs et l’indépendance des contrôles. Les entreprises devront examiner la robustesse des outils proposés, mais aussi leurs conditions d’intégration, leurs mécanismes d’audit et leur degré de dépendance matérielle.
À mesure que les agents gagneront des droits d’action dans les organisations, la question ne sera plus seulement de savoir ce qu’ils peuvent produire, mais qui peut vérifier, interrompre et expliquer ce qu’ils ont fait.


